Anzeige
Angriffstyp des Monats: ClickFix
Stellen Sie sich vor: Die Regie bereitet sich auf eine Live-Produktion vor. Der Zeitplan ist eng, die Systeme müssen reibungslos funktionieren. Plötzlich erscheint auf einem Arbeitsplatz eine vermeintliche Systemmeldung:
»Verbindung konnte nicht überprüft werden. Bitte bestätigen Sie die Sicherheitsprüfung.«
Die Anweisung wirkt plausibel, der Mitarbeiter folgt den Schritten, kopiert einen Befehl und führt ihn aus. Wenige Sekunden später hat ein Angreifer Zugriff auf das System.
Genau auf dieses menschliche Verhalten setzt ClickFix. Der Social-Engineering-Angriff hat sich in den vergangenen Monaten stark verbreitet und wird inzwischen sowohl von finanziell motivierten Cyberkriminellen als auch von staatlich unterstützten Gruppen eingesetzt. Anders als klassische Angriffsmethoden nutzt ClickFix keine schädlichen E-Mail-Anhänge oder Sicherheitslücken. Stattdessen bringen die Angreifer ihre Opfer dazu, die Schadsoftware selbst zu starten.
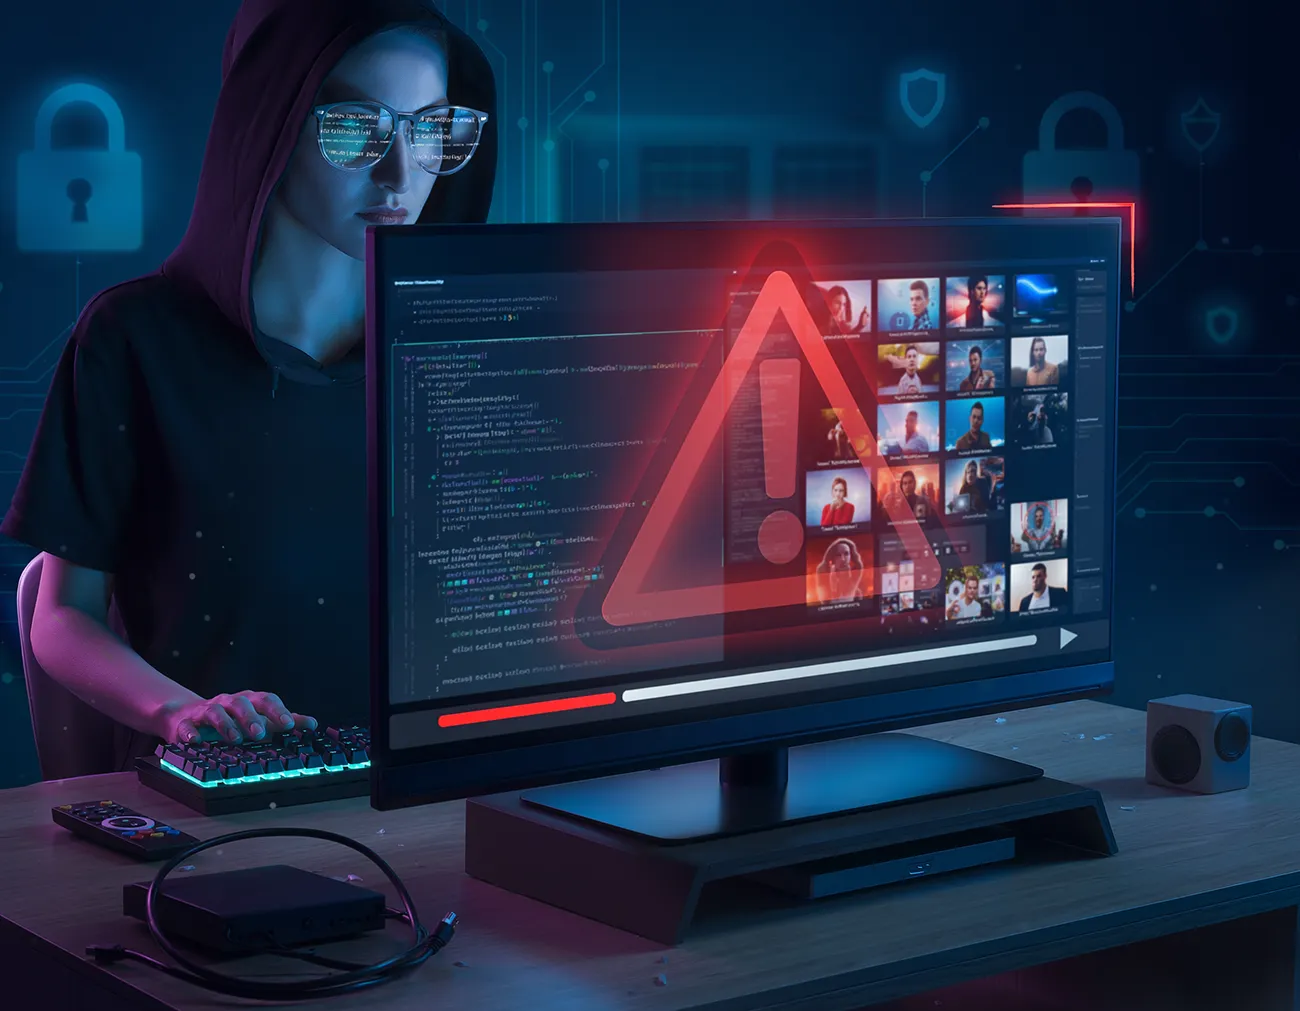
Phishing-Mails markieren oft den Anfang eines Vorfalls.
So läuft ein typischer Angriff ab
Der Einstieg erfolgt meist über eine Phishing-Mail, eine manipulierte Werbeanzeige oder eine kompromittierte, aber eigentlich seriöse Website. Dort erscheint ein Pop-up, das einer echten System- oder Sicherheitsmeldung täuschend ähnlich sieht, beispielsweise eine vermeintliche Bot-Prüfung, eine Verbindungsstörung oder die Aufforderung zu einem Software-Update. Ein Klick auf die angezeigte Schaltfläche kopiert im Hintergrund automatisch einen vorbereiteten Befehl in die Zwischenablage. Anschließend wird der Nutzer angewiesen, das Ausführen-Fenster (Windows + R) zu öffnen und den kopierten Inhalt einzufügen. Die Handlung wirkt legitim und wird oft als notwendiger Schritt zur Fehlerbehebung dargestellt. Tatsächlich lädt der Befehl im Hintergrund Schadsoftware nach, beispielsweise Infostealer oder Remote-Access-Trojaner, die Zugangsdaten stehlen, Daten abgreifen oder eine Fernsteuerung des Systems ermöglichen.
Warum ClickFix so erfolgreich ist
Der Angriff umgeht viele klassische Sicherheitsmechanismen, weil der Nutzer die entscheidende Aktion selbst ausführt. Für Schutzlösungen sieht dies häufig wie eine normale Benutzerinteraktion aus. In der Medien- und Broadcastwelt stehen die Produktionen häufig unter enormem Druck: Produktionsnetzwerke, Sendeabläufe, Editing-Systeme und Remote-Zugänge müssen jederzeit verfügbar sein. Genau diese Dynamik nutzen Angreifer aus: Wenn während einer Live-Produktion oder kurz vor einer Sendung eine vermeintliche Fehlermeldung erscheint, steigt die Wahrscheinlichkeit, dass Mitarbeitende schnell handeln, ohne die Echtheit der Meldung zu hinterfragen. Ein erfolgreicher ClickFix-Angriff kann so nicht nur einzelne Arbeitsplätze kompromittieren, sondern im schlimmsten Fall ganze Produktions- oder Übertragungsumgebungen gefährden.
Man sollte möglichst viele Schutzmaßnahmen befolgen.
Schutzmaßnahmen
• Wenn eine Website, ein Pop-up oder eine Fehlermeldung dazu auffordert, Tastenkombinationen wie Windows + R zu nutzen oder Befehle aus der Zwischenablage einzufügen, sollten sofort die Alarmglocken läuten. Seriöse Anwendungen verlangen solche Schritte in der Regel nicht.
• Gerade in Medien- und Broadcast-Umgebungen müssen Störungen oft schnell behoben werden. Angreifer nutzen diesen Zeitdruck gezielt aus. Hilfreich ist deshalb ein vorab festgelegter, unkomplizierter Verifizierungsweg, etwa ein direkter Rückruf oder eine feste Ansprechperson im Security-Team, der auch im Livebetrieb nur wenige Momente kostet.
• PowerShell und Skriptausführung sollten kontrolliert werden. Viele ClickFix-Kampagnen nutzen Windows-Bordmittel, um weitere Schadsoftware nachzuladen. Die Ausführung von Skripten sollte daher nur dort erlaubt sein, wo sie tatsächlich benötigt wird.
• Moderne EDR-Lösungen helfen dabei, verdächtige Aktivitäten wie die Ausführung verschleierter Befehle oder ungewöhnliche Prozessketten frühzeitig zu erkennen und zu stoppen, bevor sich ein Angreifer im Netzwerk ausbreiten kann.
• ClickFix zeigt, dass Cyberangriffe längst nicht mehr nur über gefährliche Anhänge oder Links erfolgen. Mitarbeitende sollten deshalb regelmäßig mit aktuellen Angriffsmethoden konfrontiert werden und lernen, wie moderne Social-Engineering-Taktiken in der Praxis aussehen.
Das unten gezeigte Beispiel verdeutlicht die Masche. Die Meldungen wirken auf den ersten Blick legitim und erzeugen den Eindruck, dass eine technische Störung behoben werden müsse. Genau dieses Vertrauen versuchen Angreifer auszunutzen.
ClickFix zeigt eindrucksvoll, dass moderne Cyberangriffe zunehmend auf Psychologie statt auf Technik setzen. Nicht die Sicherheitslücke im System steht im Mittelpunkt, sondern die Manipulation des Menschen. Deshalb sind technische Schutzmaßnahmen wichtig, reichen allein jedoch nicht aus. Informierte und geschulte Mitarbeitende bleiben die wirksamste Verteidigungslinie.
Seite 1: Basis-Wissen: Was ist ein Incident Response Plan?
Seite 2: Angriffstyp des Monats: ClickFix
Seite 3: Angriff des Monats: Cyberangriff auf die Berliner Senatsverwaltung
Anzeige
Ähnliche Beiträge:
 Broadcast Defense 6: Konsequentes 24/7-Monitoring
 Broadcast Defense: Letzte Chance für kostenlosen IT-Security-Check
 Broadcast Defense 5: Fehlende Zugriffskontrolle
 Broadcast Defense 4: Phishing im Mediensektor
 Broadcast Defense 3: Tailgating – der Angriff beginnt an der Tür
 Broadcast Defense 2: DDoS-Angriffe auf kleine und mittlere Unternehmen
 Broadcast Defense 1: Cyber-Attacken – die unsichtbare Gefahr
 Gebrüder Beetz: Doku zum Hamas-Angriff auf den Wüsten-Rave
Anzeige
Anzeige
Anzeige
PLATIN