Anzeige
Angriffstyp Phishing
Phishing zählt weltweit zu den häufigsten und erfolgreichsten Cyberangriffsmethoden. Das Ziel der Angreifer: Menschen dazu bringen, sensible Informationen preiszugeben oder Schadsoftware zu installieren. Im Unterschied zu klassischen Hackerangriffen steht dabei nicht die Technik im Mittelpunkt, sondern der Mensch.
Der Begriff lehnt sich an das englische Wort »fishing« (Angeln) an: Angreifer werfen digitale Köder aus und warten darauf, dass jemand anbeißt. Die Methoden sind vielfältig, von gefälschten E-Mails im Corporate Design bekannter Unternehmen über manipulierte Webseiten und betrügerische Messenger-Nachrichten bis hin zu vorgetäuschten Support-Anfragen, IT-Warnungen oder angeblichen Rechnungen und Presseanfragen.
Der entscheidende Faktor bleibt dabei stets der Mensch. Stress, Routine, Zeitdruck oder das Vertrauen in scheinbar bekannte Absender führen dazu, dass Warnsignale übersehen werden. Genau das nutzen Angreifer systematisch aus.
Wie lassen sich Phishing-Angriffe erkennen?
Angreifer imitieren bekannte Unternehmen, Kollegen, Behörden oder interne Kommunikationswege, oft mit erschreckend hoher Glaubwürdigkeit. Umso wichtiger ist ein geschärftes Bewusstsein im Arbeitsalltag. Auf folgende Warnsignale sollte besonders geachtet werden:
- Ungewöhnliche oder geringfügig veränderte Absenderadressen
- Unerwartete Nachrichten mit Links oder Anhängen, besonders ZIP-Dateien
- Künstlich erzeugter Zeitdruck oder Dringlichkeitsappelle
- Aufforderungen zur Eingabe von Passwörtern oder Zugangsdaten
- Angebliche Sicherheitswarnungen oder Kontosperrungen
- Verdächtige QR-Codes oder unaufgeforderte Login-Aufforderungen
- Gehäufte Rechtschreib- oder Grammatikfehler, wobei KI-gestützte Angriffe heute sprachlich zunehmend fehlerfrei formuliert sind
Links sollten grundsätzlich nicht ungeprüft angeklickt werden. Bereits eine minimal veränderte Webadresse kann auf eine gefälschte Seite führen. Eine HTTPS-Verbindung ist kein verlässlicher Vertrauensnachweis mehr, auch Phishing-Seiten nutzen sie heute standardmäßig.
Zudem lassen sich Phishing-Angriffe in Kategorien einordnen:
-
- E-Mail-Phishing: Die weitverbreitetste Methode. Gefälschte E-Mails imitieren seriöse Unternehmen, Kollegen oder Dienstleister. Ziel ist es, Empfänger zum Klick auf einen Link, zum Öffnen eines Anhangs oder zur Eingabe sensibler Daten zu verleiten.
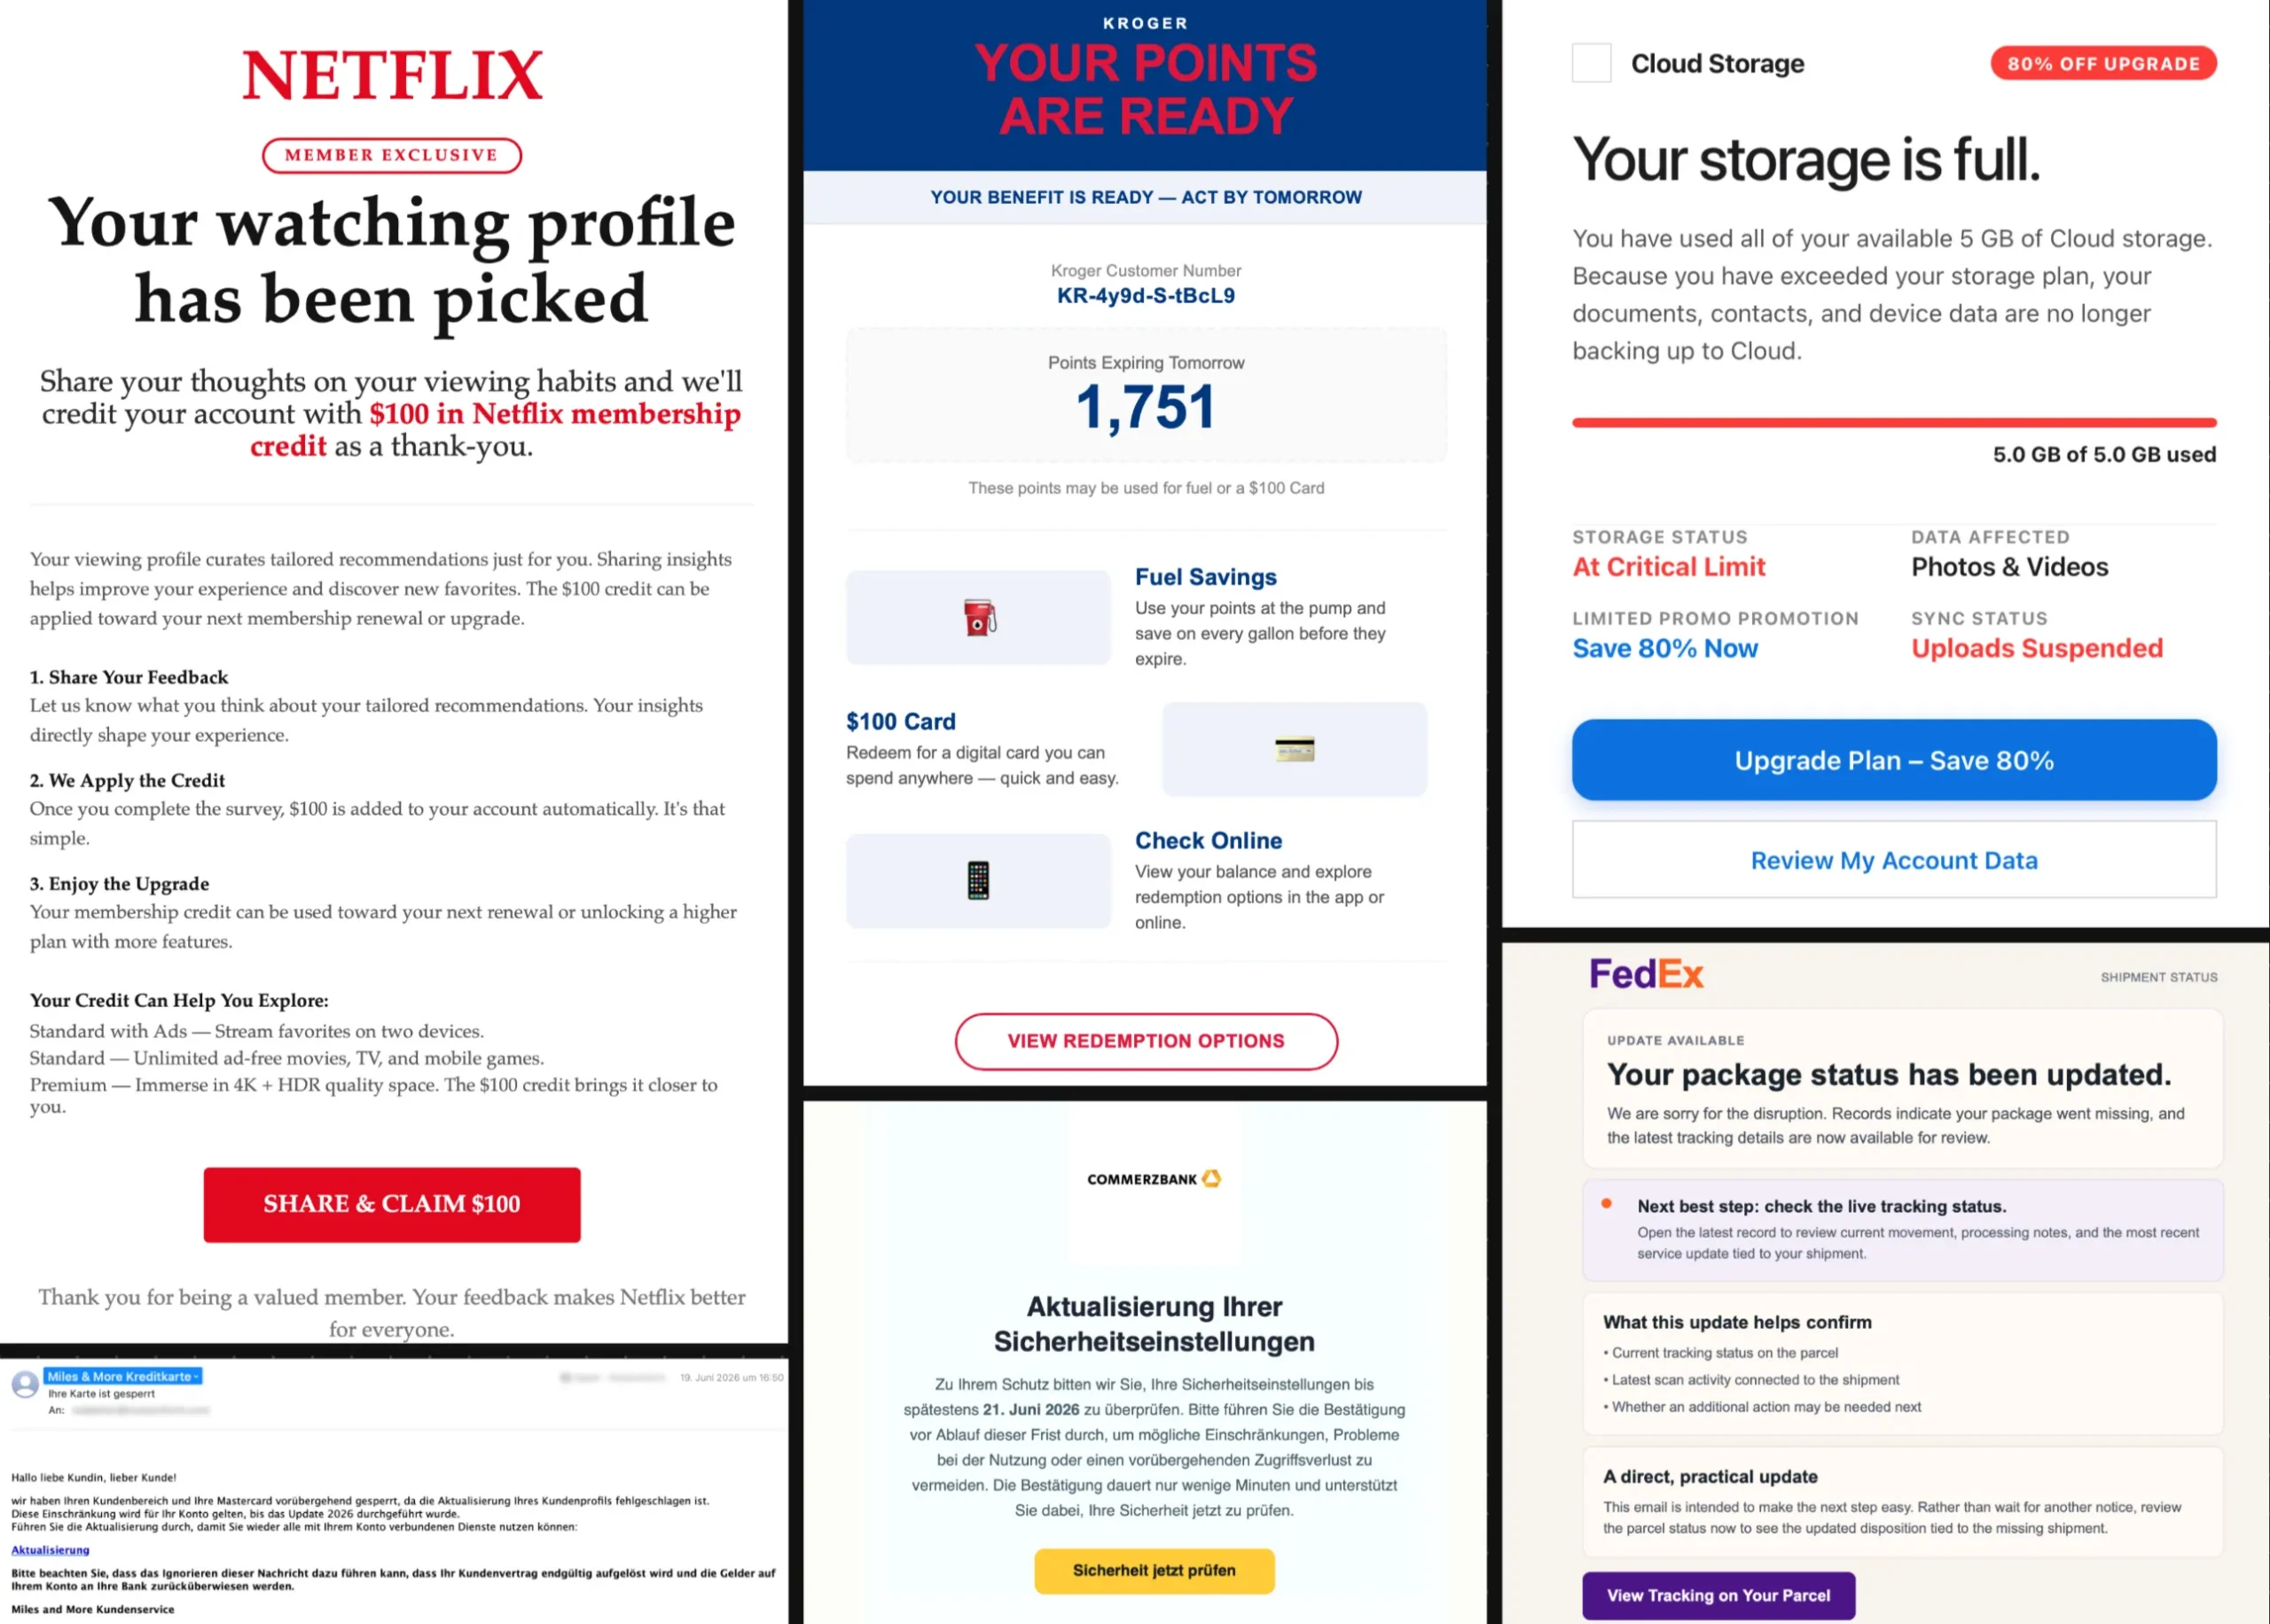
Eine kleine Auswahl aktueller Phishing-E-Mails, die bei film-tv-video.de eingegangen sind …
- Spear: Gezielt auf einzelne Personen, Abteilungen oder Organisationen zugeschnittene Nachrichten. Da Angreifer vorab gezielt Informationen über ihr Opfer recherchieren und einbauen, wirken diese Nachrichten besonders authentisch und sind schwerer zu erkennen.
- Whaling: Eine Sonderform des Spear Phishings, die sich gezielt an Führungskräfte oder exponierte Personen richtet. Ziel ist häufig der Zugriff auf vertrauliche Unternehmensinformationen oder die Auslösung finanzieller Transaktionen.
- Smishing: Angreifer versenden täuschend echte Kurznachrichten, oft mit vermeintlich dringendem Inhalt wie Paketbenachrichtigungen oder Kontoproblemen –, um Empfänger zum Klick auf schadhafte Links oder zur Preisgabe von Daten zu bewegen. Der Signal-Vorfall aus 2026 ist ein besonders anschauliches Beispiel dieser Methode.
- Vishing: Bei »Voice Phishing« geben sich Täter am Telefon als vertrauenswürdige Personen oder Institutionen aus, etwa als Bankmitarbeiter oder IT-Support und versuchen so, Zugangsdaten, TANs oder direkte Handlungen zu erlangen.
Warum ist der Mediensektor besonders gefährdet?
Der Medien- und Kommunikationsbereich gehört inzwischen zu den attraktivsten Zielen für Cyberkriminelle. Die Gründe liegen in der spezifischen Arbeitsweise der Branche:
Wenn Mitarbeitende gestresst sind, passieren eher Fehler – und man klickt auch eher mal auf einen »bösen« Link.
- Hohe externe Kommunikationsdichte mit wechselnden Kontakten
- Täglicher Austausch mit unbekannten Absendern: Presseanfragen, Quellenkontakte, Interviewpartner
- Sensible Informationen: Quellenschutz, unveröffentlichte Recherchen, exklusive Dokumente
- Permanent hoher Zeitdruck im Redaktionsalltag
- Regelmäßiger Umgang mit Anhängen, Cloud-Diensten und externen Links
Angreifer nutzen genau diese Arbeitsrealität aus. Eine vermeintliche Presseanfrage, ein Interviewlink oder ein scheinbar offizielles Dokument fügen sich nahtlos in den Redaktionsalltag ein und senken damit die natürliche Hemmschwelle, Inhalte schnell zu öffnen.
Der Signal-Phishing-Fall aus 2026 macht es deutlich: Moderne Angriffe umgehen technische Schutzmaßnahmen zunehmend und setzen stattdessen direkt beim Menschen an. Prävention bedeutet daher vor allem: Sensibilisierung, Schulung und eine gesunde Portion digitaler Skepsis im Alltag.
Was kann man konkret dagegen tun?
Erkennen allein reicht nicht. Wer sich und seine Organisation wirkungsvoll schützen will, sollte auf mehreren Ebenen aktiv werden:
Technische Schutzmaßnahmen
Zwei-Faktor-Authentifizierung (2FA) ist eine wirksame Schutzmaßnahme.
- Zwei-Faktor-Authentifizierung (2FA) für alle relevanten Konten aktivieren, auch und besonders für Messenger wie Signal
- Registrierungssperren in Messenger-Apps einrichten, um unbefugte Kontoübernahmen zu verhindern
- E-Mail-Filter einsetzen, die verdächtige Nachrichten bereits vor dem Posteingang abfangen
- Software und Betriebssysteme konsequent aktuell halten
Verhaltensbasierte Maßnahmen
- Im Zweifel immer den Absender über einen zweiten, unabhängigen Kanal verifizieren, etwa per Telefon
- Niemals Passwörter, Codes oder PINs auf Anfrage weitergeben, keine seriöse Organisation fordert das unaufgefordert
- QR-Codes aus unbekannten Quellen grundsätzlich mit Vorsicht behandeln
- Bei verdächtigen Nachrichten: nicht klicken, nicht antworten und umgehend der IT-Abteilung melden
Organisatorische Maßnahmen
- Regelmäßige Security-Awareness-Trainings für alle Mitarbeitenden, nicht nur die IT-Abteilung
- Klare interne Prozesse etablieren: Was tun, wenn jemand auf einen Phishing-Angriff hereingefallen ist?
- Vorfälle konsequent melden, intern wie extern.
Das BSI stellt für den Fall eines Signal-Phishing-Angriffs einen konkreten Handlungsleitfaden mit Schritt-für-Schritt-Anweisungen bereit, die drei verschiedenen Szenarien abdeckt: von der unbeschädigten Abwehr bis zur vollständigen Kontoübernahme.
Der wichtigste Grundsatz bleibt: Kurz innehalten, bevor man handelt. Die meisten Phishing-Angriffe funktionieren nur, weil sie auf Automatismus und Zeitdruck setzen. Ein Moment der Aufmerksamkeit kann entscheidend sein.
Seite 1: Basiswissen Angreifer
Seite 2: Angriffstyp des Monats: Phishing
Seite 3: Sicherheitsvorfall des Monats: Messenger
Anzeige
Ähnliche Beiträge:
 Broadcast Defense 6: Konsequentes 24/7-Monitoring
 Berliner Datenleck zeigt Ernstfall – Verlosung Schwachstellen-Scan verlängert
Broadcast Defense: Letzte Chance für kostenlosen IT-Security-Check
 Broadcast Defense 5: Fehlende Zugriffskontrolle
 Broadcast Defense 3: Tailgating – der Angriff beginnt an der Tür
 Broadcast Defense 2: DDoS-Angriffe auf kleine und mittlere Unternehmen
 Broadcast Defense 1: Cyber-Attacken – die unsichtbare Gefahr
 TV To Go: Media Broadcast startet 5G Broadcast-Pilotprojekt
Anzeige
Anzeige
Anzeige
PLATIN