Anzeige
Basis-Wissen: Was ist ein Incident Response Plan?
Ein Incident Response Plan (IRP) beschreibt die festgelegten Abläufe, mit denen ein Unternehmen auf Sicherheitsvorfälle reagiert. Ziel ist es, im Ernstfall schnell, koordiniert und nachvollziehbar zu handeln, Schäden zu begrenzen und den Normalbetrieb so schnell wie möglich wiederherzustellen.
Für Unternehmen sollte ein Incident Response Plan vorliegen, sodass man im Ernstfall schnell und richtig reagieren kann.
Dabei geht es nicht nur um technische Maßnahmen. Ein wirksamer IRP beantwortet auch organisatorische Fragen: Wer trifft Entscheidungen? Wer informiert Kunden, Partner oder Behörden? Wer dokumentiert den Vorfall? Und welche Schritte müssen in welcher Reihenfolge erfolgen?
Gerade für Unternehmen aus der Medien- und Broadcast-Branche ist ein strukturierter Incident Response Plan entscheidend. Während viele Organisationen einen kurzfristigen Systemausfall verkraften können, können Störungen in Produktions-, Sende- oder Übertragungsumgebungen unmittelbar sichtbare Auswirkungen haben. Fällt beispielsweise eine zentrale Produktionsplattform, ein Asset-Management-System oder eine Remote-Produktionsumgebung aus, kann dies den gesamten Sendebetrieb beeinträchtigen. Ein klar definierter Plan hilft dabei, auch unter hohem Zeitdruck handlungsfähig zu bleiben.
Besondere Relevanz erhält das Thema zudem durch die NIS-2-Richtlinie. Unternehmen, die in den Anwendungsbereich fallen, müssen nicht nur angemessene Sicherheitsmaßnahmen nachweisen, sondern auch in der Lage sein, Sicherheitsvorfälle strukturiert zu behandeln und fristgerecht zu melden. Ohne dokumentierte Prozesse, klare Verantwortlichkeiten und regelmäßige Tests eines Incident Response Plans wird dies in der Praxis schnell zur Herausforderung. Ein IRP ist deshalb nicht nur ein operatives Werkzeug für die IT-Sicherheit, sondern zunehmend auch ein Nachweis professioneller Governance und Compliance.
Die sechs klassischen Phasen eines Incident Response Plans
Im Falle eines Vorfalls sollte klar sein, mit welchen Schritten und in welcher Reihenfolge vorgegangen wird.
1. Vorbereitung (Preparation)
Verantwortlichkeiten, Eskalationswege, Kontaktlisten und technische Werkzeuge werden bereits vor einem Vorfall definiert. Regelmäßige Übungen und Notfalltests stellen sicher, dass alle Beteiligten ihre Rolle kennen.
2. Erkennung und Analyse (Identification & Analysis)
Ein potenzieller Sicherheitsvorfall wird erkannt und bewertet. Welche Systeme sind betroffen? Handelt es sich um einen Fehlalarm oder um einen echten Angriff? Wie kritisch ist die Situation für den Geschäftsbetrieb?
3. Eindämmung (Containment)
Betroffene Systeme werden vom Netzwerk isoliert, kompromittierte Benutzerkonten gesperrt und aktive Sitzungen beendet, um eine weitere Ausbreitung des Angriffs zu verhindern und den Schaden zu begrenzen.
Alles, was mit dem Angriff zu tun hat, muss beseitigt werden.
4. Beseitigung (Eradication)
Alles, was der Angriff im System hinterlassen hat, wird bereinigt: Schadsoftware wird entfernt, eingerichtete Zugänge des Angreifers (z. B. Hintertüren) werden geschlossen, kompromittierte Zugangsdaten werden zurückgesetzt und ausgenutzte Schwachstellen behoben.
5. Wiederherstellung (Recovery)
Systeme werden schrittweise und kontrolliert in den Regelbetrieb zurückgeführt, meist aus geprüften, unveränderten Backups. Vor der Freigabe wird getestet, ob alles wieder wie vorgesehen funktioniert. Anschließend werden die Systeme in den ersten Tagen besonders engmaschig überwacht, um einen erneuten Angriffsversuch früh zu erkennen.
6. Nachbereitung und Dokumentation (Lessons Learned)
Der Vorfall wird ausgewertet und lückenlos dokumentiert: Was ist passiert, wie wurde reagiert, wo gab es Verzögerungen? Daraus werden konkrete Maßnahmen abgeleitet, etwa angepasste Awareness-Schulungen, zusätzliche technische Schutzmaßnahmen oder überarbeitete Abläufe im Incident Response Plan.
Ein Beispiel aus der Praxis
Ein Mitarbeiter in einer Produktions- oder Verwaltungsumgebung sieht beim Surfen ein Pop-up, das wie eine echte Sicherheitsmeldung aussieht, zum Beispiel eine angebliche Roboter-Verifizierung oder eine Fehlermeldung zur Verbindung.
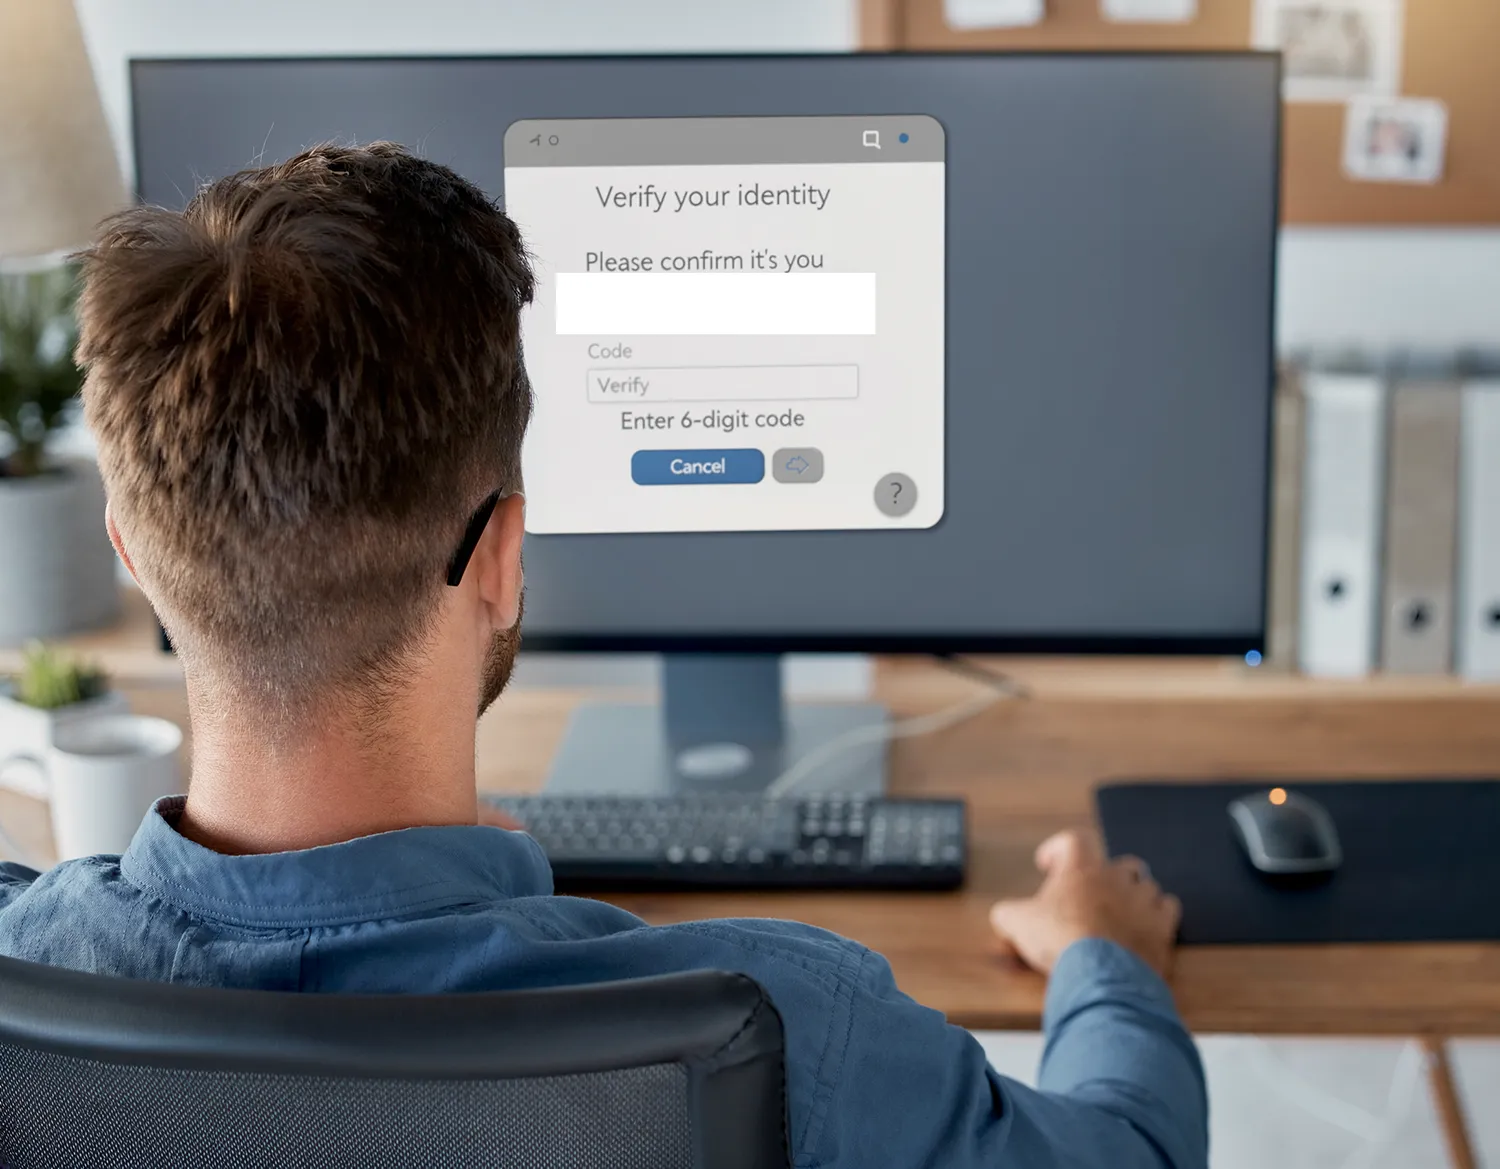
Oft werden Nutzer dazu verleitet, auf vermeintliche Sicherheitsabfragen zu reagieren.
Ein Klick auf die Schaltfläche kopiert unbemerkt einen Befehl in die Zwischenablage. Die Anleitung fordert ihn anschließend auf, diesen im Ausführen-Fenster (Win + R) einzufügen und zu bestätigen, angeblich, um das Problem zu beheben. Tatsächlich lädt der Befehl im Hintergrund Schadsoftware nach. Genau dieses Vorgehen kennzeichnet einen ClickFix-Angriff.
Kurz darauf registriert die Monitoring-Lösung ungewöhnlichen Netzwerkverkehr und meldet den Vorfall (Phase 2). Das betroffene Endgerät wird sofort vom Netzwerk getrennt, um eine mögliche weitere Ausbreitung zu verhindern (Phase 3). Parallel analysiert das Incident-Response-Team, welche Systeme und Zugangsdaten betroffen sein könnten. Anschließend werden kompromittierte Anmeldedaten zurückgesetzt und die eingeschleuste Schadsoftware entfernt (Phase 4). Nach erfolgreicher Prüfung wird das System wieder in den Produktivbetrieb integriert (Phase 5). Abschließend erfolgt eine detaillierte Analyse des Vorfalls (Phase 6): Wie konnte der Angriff erfolgreich sein? Welche Schutzmaßnahmen haben funktioniert? Wo besteht Verbesserungsbedarf bei Prozessen, technischen Kontrollen oder der Mitarbeitersensibilisierung? Die gewonnenen Erkenntnisse fließen direkt in die Weiterentwicklung der Sicherheitsstrategie ein.
Von der Reaktion zur proaktiven Verteidigung
Mit Riedel Enterprise Defense [R.E.D.] bietet Riedel Networks ein ganzheitlich gemanagtes Sicherheitskonzept, das Unternehmen rund um die Uhr schützt.
Ein Incident Response Plan ist keine Dokumentationspflicht für die Schublade. Er ist der praktische Fahrplan für den Ernstfall und kann darüber entscheiden, ob ein Sicherheitsvorfall zu einer kurzen Störung oder zu einem längeren Ausfall geschäftskritischer Prozesse wird. Gerade in der Medien- und Broadcast-Branche, in der Verfügbarkeit und Timing oft erfolgskritisch sind, gehört ein getesteter Incident Response Plan zu den wichtigsten Bausteinen einer modernen Cyber-Resilienz-Strategie.
Seite 1: Basis-Wissen: Was ist ein Incident Response Plan?
Seite 2: Angriffstyp des Monats: ClickFix
Seite 3: Angriff des Monats: Cyberangriff auf die Berliner Senatsverwaltung
Anzeige
Ähnliche Beiträge:
 Broadcast Defense 6: Konsequentes 24/7-Monitoring
 Broadcast Defense: Letzte Chance für kostenlosen IT-Security-Check
 Broadcast Defense 5: Fehlende Zugriffskontrolle
 Broadcast Defense 4: Phishing im Mediensektor
 Broadcast Defense 3: Tailgating – der Angriff beginnt an der Tür
 Broadcast Defense 2: DDoS-Angriffe auf kleine und mittlere Unternehmen
 Broadcast Defense 1: Cyber-Attacken – die unsichtbare Gefahr
 Gebrüder Beetz: Doku zum Hamas-Angriff auf den Wüsten-Rave
Anzeige
Anzeige
Anzeige
PLATIN